El requerimiento cambió de forma
Hasta hace poco, una fiscalización empezaba con un requerimiento que pedía documentos: comprobantes, contratos, libros, estados de cuenta. El contador armaba un archivador y lo entregaba. El trabajo era de recopilación.
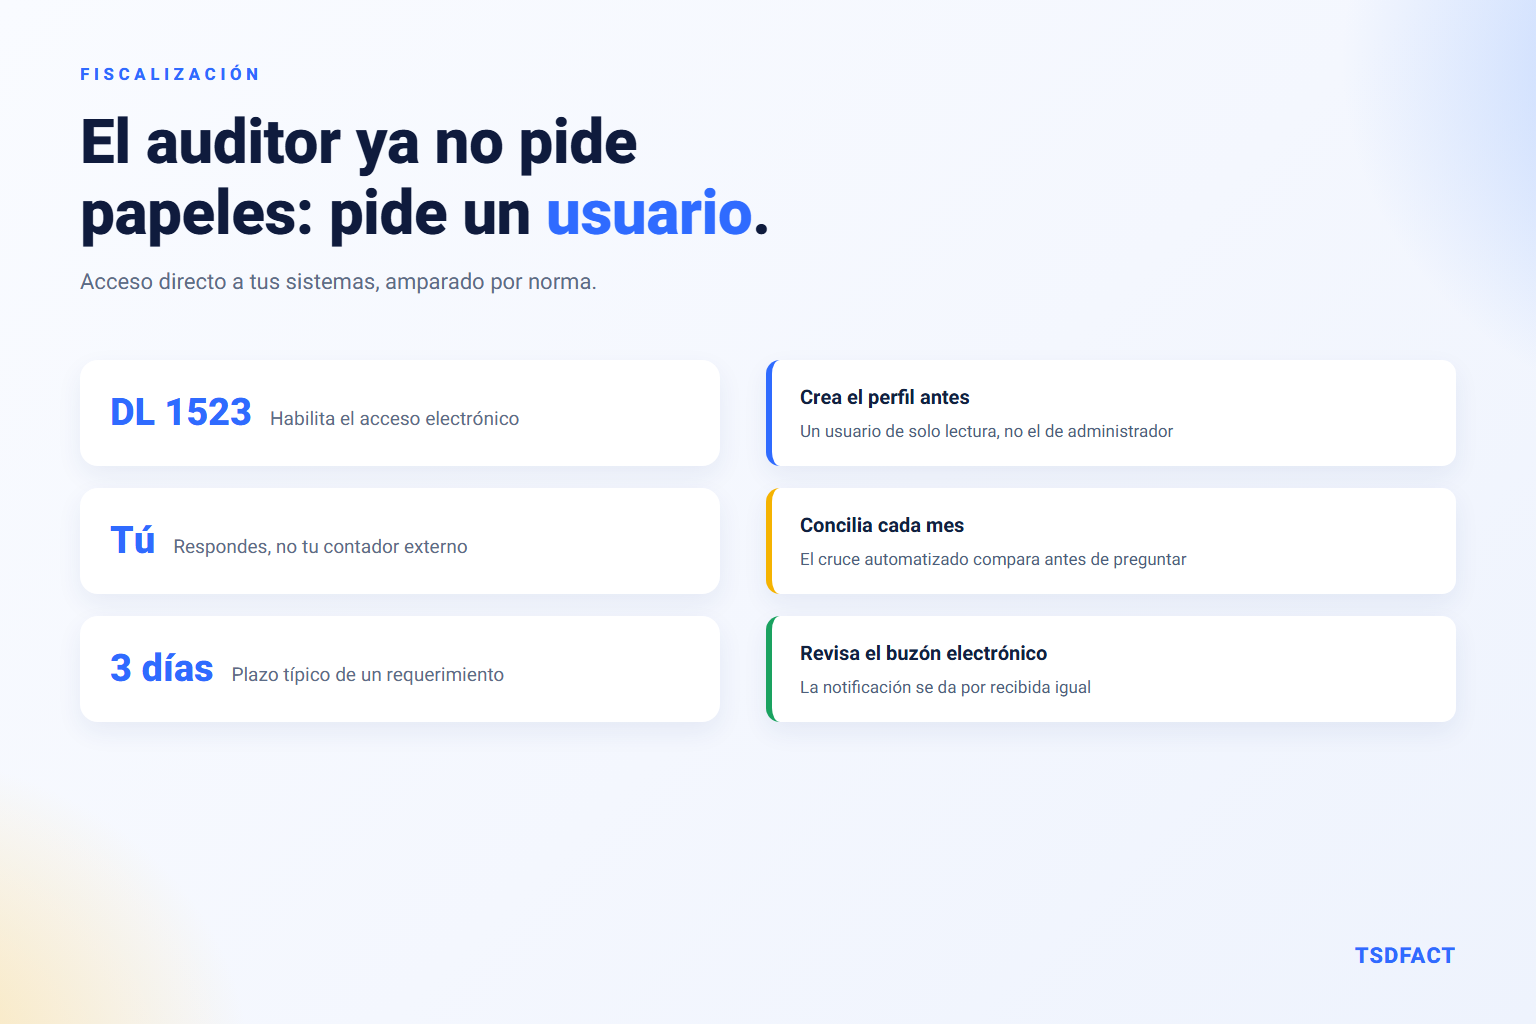
Hoy el requerimiento puede pedir otra cosa: un perfil de acceso a tu sistema contable. El Decreto Legislativo 1523 y el Decreto Supremo 303-2025-EF habilitan a SUNAT a acceder a los sistemas electrónicos del contribuyente y a solicitar los accesos necesarios para revisar la información en origen.
Quién responde
Este es el punto que más sorpresas genera: la obligación recae en el contribuyente, no en su contador externo. Si la empresa trabaja con un estudio contable, el estudio puede acompañar, pero quien debe indicar qué sistema usa y proporcionar los accesos es la empresa.
En la práctica eso significa que alguien dentro de la empresa tiene que saber responder, sin llamar a nadie, estas cuatro preguntas:
- ¿Qué sistema contable usamos y en qué versión?
- ¿Dónde está alojado: servidor propio, nube del proveedor, equipo de la oficina?
- ¿Quién puede crear un usuario de consulta y en cuánto tiempo?
- ¿Qué periodos están cargados y cuáles siguen en Excel?
Si la respuesta a cualquiera de las cuatro es «hay que preguntarle al contador», ese es el primer trabajo pendiente.
Qué significa «dar acceso» sin abrir de más
Dar acceso no es entregar la clave de administrador. Lo correcto —y lo que conviene preparar antes de necesitarlo— es un perfil de solo lectura, acotado a lo que el requerimiento pide:
| Sí | No |
|---|---|
| Usuario nominativo y temporal | Compartir el usuario del contador |
| Permisos de consulta y exportación | Permisos de edición o anulación |
| Acceso a los periodos requeridos | Acceso abierto a todo el histórico |
| Registro de qué se consultó y cuándo | Accesos sin trazabilidad |
| Desactivación al cerrar el procedimiento | Usuarios que quedan vivos años |
Un sistema que no permite crear perfiles diferenciados es, en este contexto, un problema de cumplimiento. Es un buen momento para revisarlo, porque la alternativa —entregar un usuario con permisos totales— deja a la empresa sin forma de demostrar qué se hizo con esa sesión.
Los cruces automatizados llegan antes que el auditor
La parte menos visible de la fiscalización digital es que buena parte del análisis ya ocurrió antes de que llegue cualquier notificación. SUNAT tiene tus comprobantes electrónicos, los de tus proveedores, tus guías de remisión electrónicas y tus declaraciones. Cruzar esas fuentes es automático.
Las inconsistencias que ese cruce detecta sin esfuerzo son siempre las mismas:
- Compras declaradas sin comprobante electrónico de respaldo, o con un comprobante que el proveedor anuló después.
- Ventas con guía de remisión sin factura asociada, o al revés.
- Diferencias entre el RVIE propuesto y lo que la empresa declaró, arrastradas por varios periodos.
- Operaciones sin bancarizar por encima del umbral.
- Proveedores con condición no habida en la fecha de la operación.
Ninguna de esas cinco requiere un auditor sentado en tu oficina. Todas se detectan desde un tablero.
La preparación que sí reduce el riesgo
No se trata de prepararse para una fiscalización concreta, sino de operar de forma que una fiscalización no encuentre sorpresas. Tres hábitos, en orden de impacto:
1. Conciliación mensual, no anual. Revisar el RVIE y el RCE propuestos cada mes y cerrar las diferencias mientras se recuerda de qué se trataban. Una diferencia de hace catorce meses es, casi siempre, una diferencia que nadie podrá explicar.
2. Sustento vivo, no reconstruido. Contratos, órdenes de compra, guías de remisión y constancias de pago guardados junto a la operación, no reconstruidos a las apuradas cuando llega el requerimiento. Un gasto real sin sustento se trata, para efectos prácticos, como un gasto inexistente.
3. Buzón electrónico con dueño. Las notificaciones electrónicas se dan por recibidas aunque nadie las abra. Es sorprendentemente común que una empresa pierda un plazo porque el buzón estaba asociado al correo de alguien que ya no trabaja ahí. Asignar la revisión a una persona y a un día fijo cuesta cero.
Lo que conviene exigirle a tu sistema
Si estás evaluando o renovando un sistema contable o de facturación, estas capacidades dejaron de ser deseables para volverse necesarias:
- Perfiles de usuario granulares, con solo lectura real.
- Bitácora de accesos y cambios, que diga quién modificó qué y cuándo.
- Exportación íntegra de comprobantes, XML firmados y CDR, no solo PDF.
- Conciliación asistida con el SIRE, que marque las diferencias en vez de obligarte a buscarlas.
- Respaldos verificables, con una restauración probada al menos una vez.
Conclusión
La fiscalización digital no hace más duras las reglas: hace más visible el desorden. Una empresa con la contabilidad conciliada cada mes y el sustento guardado donde corresponde atraviesa un procedimiento electrónico con menos fricción que antes, porque todo lo que piden ya existe.
El riesgo se concentra en el otro escenario: procesos a medias, información repartida entre un sistema y tres hojas de cálculo, y nadie con la responsabilidad clara. Si ese es el punto de partida, conviene ordenarlo antes de que lo ordene un requerimiento. Puedes empezar por los errores comunes en facturación electrónica y por el checklist de ciberseguridad para PYMES, que cubre la parte de accesos y respaldos.