Lo que cambió y por qué te afecta
La Ley N.° 31814, que promueve el uso de la inteligencia artificial en el Perú, existía desde 2023, pero era una declaración de principios sin obligaciones concretas. Eso terminó: su reglamento, aprobado mediante el Decreto Supremo N.° 115-2025-PCM (setiembre de 2025), entró en vigencia el 22 de enero de 2026 y sí trae obligaciones exigibles.
Y aplica al sector privado. No solo a entidades públicas: alcanza a organizaciones privadas que desarrollen, implementen o utilicen sistemas de inteligencia artificial. Si tu empresa usa un chatbot para atención, un modelo para evaluar crédito, un sistema de selección de personal con IA o un motor de recomendación, estás dentro del ámbito de la norma.
La autoridad que supervisa la implementación y el monitoreo de los sistemas de alto riesgo es la Secretaría de Gobierno y Transformación Digital (SGTD) de la PCM.
Los tres niveles de riesgo
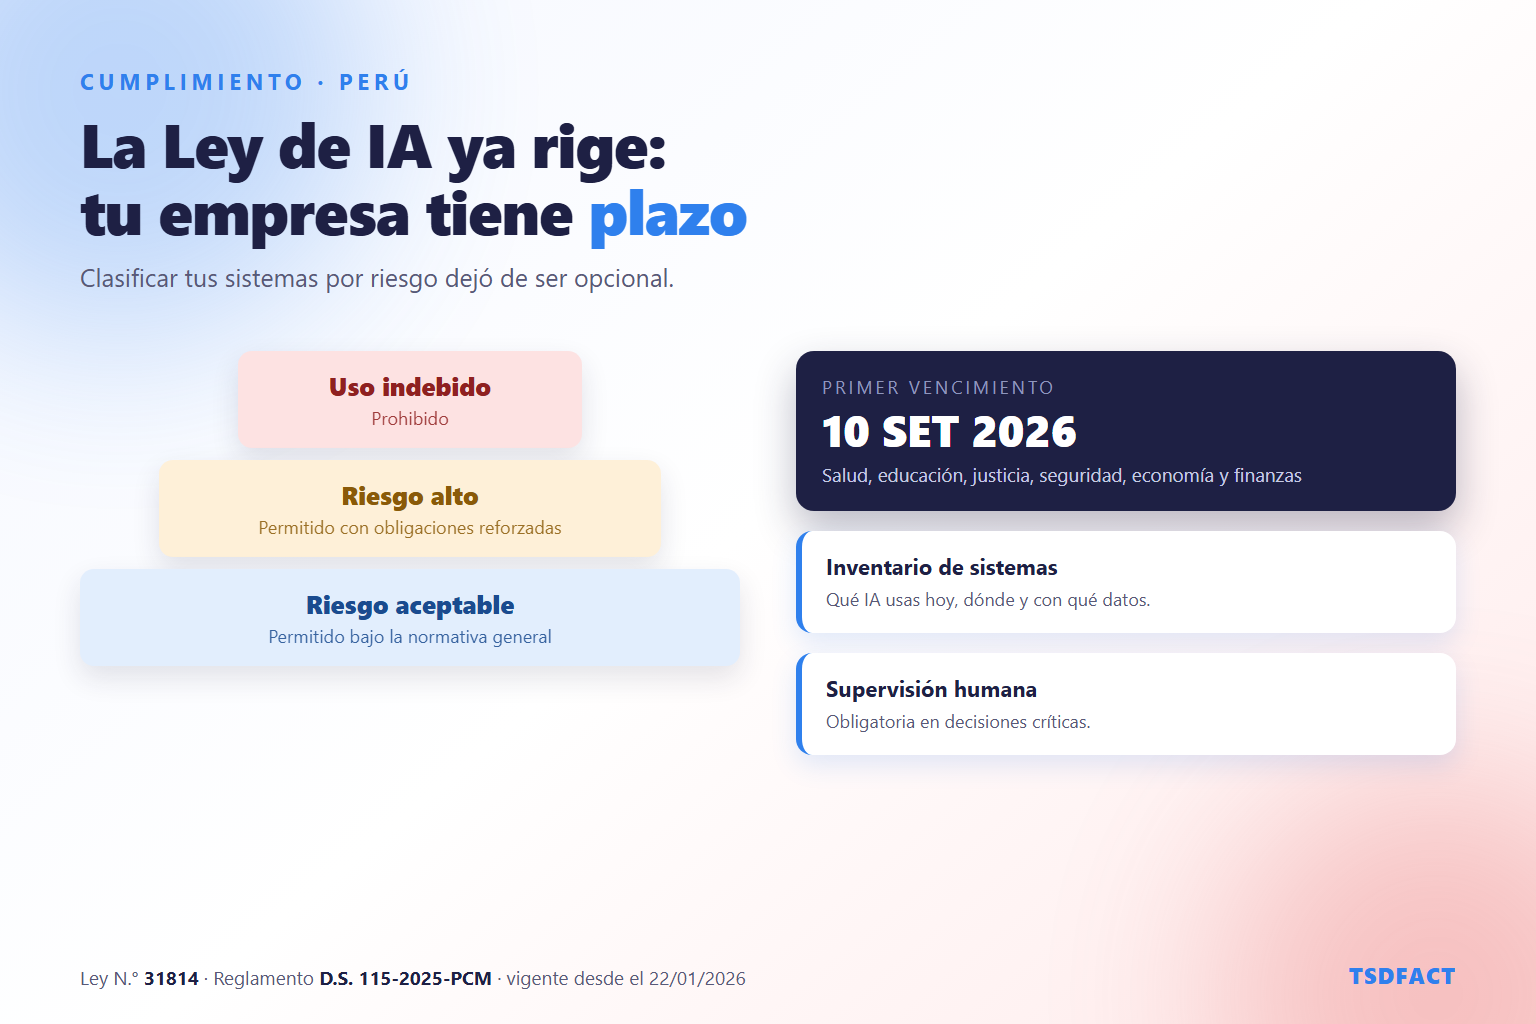
El reglamento clasifica los sistemas de IA en tres categorías. Saber en cuál cae cada uno de tus sistemas es el punto de partida de todo lo demás.
| Categoría | Definición | Consecuencia |
|---|---|---|
| Uso indebido | Sistemas con impacto irreversible en derechos fundamentales | Prohibido |
| Riesgo alto | Sistemas que pueden amenazar la vida, la dignidad o la seguridad de las personas | Permitido con obligaciones reforzadas |
| Riesgo aceptable | El resto de sistemas | Permitido bajo la normativa general |
Dentro de lo prohibido, el reglamento es explícito con dos prácticas: los sistemas que manipulan el comportamiento humano de forma dañina y la vigilancia biométrica masiva en espacios públicos sin orden judicial.
El cronograma: cuándo te toca
Las obligaciones del sector privado no arrancan todas juntas. El reglamento las escalona por sector económico:
| Fecha | Sectores |
|---|---|
| 10 de setiembre de 2026 | Salud, educación, justicia, seguridad, economía y finanzas — y también los usos que no caen en ninguno de los sectores listados abajo |
| 10 de setiembre de 2027 | Transporte, comercio y trabajo |
| 10 de setiembre de 2028 | Producción, agricultura, energía y minería |
Presta atención a la primera fila: si tu uso de IA no encaja en ninguno de los sectores con plazo posterior, tu fecha es 2026, no 2027 ni 2028. Muchas empresas asumen que "todavía falta" porque su rubro figura en 2027, sin verificar si el uso específico que le dan a la IA cae en la categoría general.
Qué se le exige a una empresa privada
Obligaciones generales (para todos)
- Políticas de seguridad, transparencia y privacidad sobre el uso de IA en la organización.
- Capacitación de los colaboradores que usan o supervisan estos sistemas.
Obligaciones adicionales para sistemas de riesgo alto
- Transparencia algorítmica: poder explicar qué hace el sistema y sobre qué base decide.
- Supervisión humana en decisiones críticas —especialmente en salud, justicia y finanzas—. No basta con que "el sistema decidió".
- Documentación actualizada del funcionamiento del sistema, disponible para la autoridad.
Traducción a lo técnico: qué hay que construir
Esta es la parte que normalmente falta en los análisis legales. Cumplir no es solo redactar una política: exige capacidades en tus sistemas.
| Obligación | Qué significa en tu software |
|---|---|
| Transparencia algorítmica | Registrar qué modelo, versión y datos de entrada produjeron cada decisión relevante |
| Supervisión humana | Un paso de aprobación real antes de ejecutar decisiones críticas, con identidad de quien aprueba |
| Documentación del sistema | Ficha técnica viva: propósito, alcance, limitaciones conocidas, fecha de última evaluación |
| Trazabilidad | Bitácora consultable: quién, cuándo, con qué entrada, qué salida, qué se hizo con ella |
| Privacidad | Control sobre qué datos personales salen hacia un proveedor de modelo y bajo qué acuerdo |
| Capacidad de revertir | Poder desactivar el componente de IA sin que se caiga el proceso de negocio |
Si tu agente de IA usa herramientas estructuradas y registra cada llamada, buena parte de la trazabilidad ya la tienes resuelta por arquitectura. Es uno de los argumentos a favor del enfoque que describimos en MCP en IA: agentes robustos y confiables.
Checklist de adecuación en 6 pasos
- Inventario. Lista todos los sistemas de IA que tu empresa usa o está desarrollando. Incluye los que nadie llama "IA": scoring, recomendadores, filtros de CV, chatbots, detección de fraude, herramientas SaaS con IA incorporada.
- Clasificación. Para cada uno, determina el nivel de riesgo. Ante la duda razonable, trátalo como alto: es más barato documentar de más que corregir después.
- Fecha aplicable. Identifica tu sector y verifica si el uso concreto cae en la categoría general (2026) aunque tu rubro figure en 2027 o 2028.
- Brechas. Contrasta cada sistema de riesgo alto contra la tabla técnica de arriba. Lo que no tienes es tu backlog.
- Política y capacitación. Redacta la política de uso de IA y capacita al equipo. Es la obligación general y la más rápida de cerrar.
- Evidencia. Todo lo anterior tiene que ser demostrable: documentos fechados, bitácoras consultables, registros de capacitación.
Errores frecuentes que estamos viendo
"Nosotros no usamos IA". Casi siempre es falso. Si tu CRM sugiere respuestas, si tu antifraude puntúa transacciones, si tu ATS ordena postulantes, hay IA en tu operación aunque no la hayas contratado como tal.
"Es responsabilidad del proveedor". El reglamento alcanza a quien utiliza el sistema, no solo a quien lo desarrolla. Que uses una herramienta de terceros no traslada tu obligación; sí te obliga a exigirle documentación a ese proveedor.
"Tenemos hasta 2028". Revisa la categoría general antes de asumirlo. Es la confusión más común.
"Ya tenemos política de datos personales". Ayuda, pero no es lo mismo. La Ley 29733 cubre datos personales; la 31814 cubre cómo decide el sistema, no solo qué datos toca.
Cuánto cuesta ponerse al día
Para una PYME con dos o tres sistemas de IA de riesgo aceptable, la adecuación es mayormente documental: inventario, política, capacitación y bitácoras básicas. Es un esfuerzo de semanas, no de meses.
Para una empresa con sistemas de riesgo alto —crédito, salud, selección de personal— el costo real está en construir trazabilidad y supervisión humana donde hoy no existen. Ahí sí hay desarrollo: instrumentar el registro de decisiones, agregar el paso de aprobación, exponer la bitácora. Nuestra experiencia es que el trabajo técnico pesa más que el legal.
La buena noticia es que casi todo lo que exige la norma es lo que uno debería tener igual para operar con seguridad: saber qué decide tu sistema, poder explicarlo y poder apagarlo.
Fuentes
- Ley N.° 31814, Ley que promueve el uso de la inteligencia artificial en favor del desarrollo económico y social del país.
- Decreto Supremo N.° 115-2025-PCM, Reglamento de la Ley N.° 31814. Vigente desde el 22 de enero de 2026.
- Presidencia del Consejo de Ministros — Secretaría de Gobierno y Transformación Digital (autoridad competente).
Verifica siempre la versión vigente de la norma en el portal oficial del Estado peruano antes de tomar decisiones de cumplimiento.